
Defensa en profundidad en AWS: red, IAM y contexto.
El perímetro dejó de ser una línea alrededor de la red. En cloud, la defensa en profundidad se construye combinando identidad, recurso y contexto como planos coordinados de decisión.
De la red estable al acceso distribuido
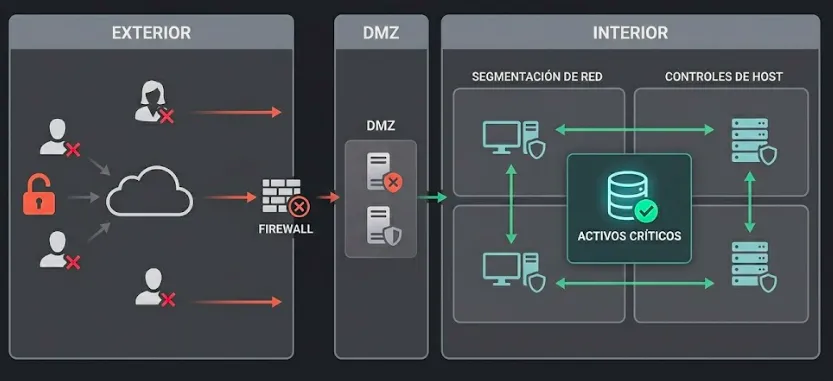
Durante años, pensar el perímetro como algo fijo tenía sentido. La infraestructura era on-premises, los servidores conocidos, las aplicaciones contenidas y la frontera entre "dentro" y "fuera" relativamente clara. El firewall, la DMZ y la segmentación formaban una cadena de protección alrededor de los activos críticos.
La defensa en profundidad nació en ese contexto: distribuir controles en distintas capas para que, si una falla, otra contenga el daño.
El principio sigue vigente. Lo que cambió fue el criterio de confianza. En arquitecturas tradicionales, las decisiones de acceso se organizaban alrededor de la ubicación en la red. En cloud, dependen de la identidad, el recurso, las condiciones de acceso y la trazabilidad.
La pregunta ya no es solo quién puede hacer qué sobre qué recurso, sino desde qué contexto, por cuánto tiempo y con qué trazabilidad.
Cloud distribuyó el perímetro
Hoy una aplicación puede ejecutarse en múltiples cuentas, consumir servicios administrados, exponer APIs, usar identidades temporales y operar mediante automatización. El acceso ocurre porque una identidad obtuvo permisos para invocar una API, no porque alguien "entró" a una red.
En AWS, leer un objeto en S3, asumir un rol, invocar una función Lambda o levantar una instancia EC2 son acciones mediadas por identidad, políticas y contexto.
La red sigue siendo relevante — VPCs, Security Groups, NACLs, endpoints privados y segmentación cumplen su función. Pero ya no puede cargar sola con la idea de perímetro.
IAM como plano transversal
Decir que "la identidad reemplazó al perímetro" es atractivo pero incompleto. IAM atraviesa todas las capas: participa en decisiones de acceso sobre usuarios humanos, workloads, pipelines, servicios administrados y automatizaciones.
En un entorno AWS maduro, muchas identidades críticas no son personas: son roles de ejecución, perfiles de instancia, funciones serverless o pipelines de despliegue.
AWS recomienda usar IAM roles con credenciales temporales tanto para usuarios humanos como para workloads. [3] El punto es clave: IAM es una capacidad de gobierno que define límites de decisión, responsabilidad y acción dentro de la plataforma.

Enfoque basado en la red como el eje organizador.
Data perimeter: identidad, recurso y contexto
El concepto de data perimeter en AWS hace explícita la evolución. AWS lo describe como guardrails preventivos que aseguran que solo identidades confiables accedan a recursos confiables desde redes esperadas. [4]
La definición une tres dimensiones que muchas veces se diseñan por separado:
| Dimensión | Pregunta que responde |
|---|---|
| Identidad | ¿Quién realiza la acción? ¿Es una identidad confiable? |
| Recurso | ¿Sobre qué activo se actúa? ¿Pertenece al entorno esperado? |
| Red / contexto | ¿Desde dónde ocurre? ¿Por qué ruta? |
El perímetro moderno es un límite de confianza construido alrededor de estas tres dimensiones coordinadas. Y estos guardrails complementan (no reemplazan) los controles finos de mínimo privilegio.
Ahí la defensa en profundidad se vuelve una decisión de gobierno: definir qué identidades son confiables, qué recursos pertenecen al entorno y desde qué rutas se permite el acceso.
Servicios como evidencia de capacidades
La conversación arquitectónica parte por definir qué riesgo se quiere reducir y qué capacidad debe existir para sostener ese control. Los servicios AWS son la evidencia técnica, no el punto de partida.

Prevención de identidades no confiables en una política de punto final RCP y VPC. -https://docs.aws.amazon.com/whitepapers/latest/building-a-data-perimeter-on-aws/perimeter-implementation.html
El foco es diseñar capacidades. Una organización necesita entender qué riesgos quiere reducir, qué decisiones necesita gobernar y qué señales necesita observar para confirmar que su arquitectura opera dentro de límites aceptables.
| Capacidad arquitectónica | Evidencia en AWS |
|---|---|
| Gobernar quién opera, sobre qué y bajo qué condiciones | IAM: roles, políticas, condiciones |
| Establecer límites preventivos organizacionales | Organizations + SCPs |
| Proteger el dato como activo crítico | KMS + políticas de recurso |
| Definir caminos de acceso esperados | VPC endpoints + controles de red |
| Mantener trazabilidad y detectar desviaciones | CloudTrail, GuardDuty, Config, Security Hub |
| Contener, recuperar y aprender cuando una capa falla | Backups, automatización, respuesta a incidentes |
Agentes e identidades no humanas: la siguiente presión
Los agentes de IA agregan presión al modelo porque pueden razonar de forma dinámica, elegir herramientas y ejecutar acciones según contexto. AWS lo plantea directamente: cuando un agente interactúa con recursos, hay que asumir que puede hacer cualquier cosa que sus permisos le permitan y diseñar controles en consecuencia. [6]
El perímetro contextual (identidad + recurso + red) absorbe esta nueva forma de identidad sin requerir un rediseño completo. La arquitectura debe incorporar nuevos paradigmas sin volver a cero.
La pregunta que eleva la conversación
Una defensa en profundidad moderna responde:
- ¿Qué identidades tienen acceso a activos críticos?
- ¿Qué recursos pueden ser accedidos fuera de los caminos esperados?
- ¿Qué controles limitan el impacto si una identidad es comprometida?
- ¿Qué señales permiten detectar abuso de permisos?
- ¿Qué decisiones están gobernadas a nivel de cuenta, organización y workload?
Estas preguntas llevan la defensa en profundidad desde el plano técnico hacia la arquitectura empresarial: proteger capacidades de negocio que dependen de identidades, datos, integraciones y automatización.
En síntesis: la defensa en profundidad evolucionó de una estrategia centrada en la red a una defensa distribuida donde identidad, recurso, contexto, monitoreo y gobierno operan como planos coordinados. Diseñar esa coordinación — viva, contextual y alineada al riesgo real — es pensar como arquitecto.
Postura moderna: identidades no humanas y agentes
La evolución no se detuvo en cloud.
Los agentes de IA agregan una nueva presión al modelo de seguridad porque no se comportan exactamente como una aplicación tradicional. Una aplicación suele seguir flujos de código más predecibles. Un agente puede razonar de forma dinámica, elegir herramientas, consultar datos o ejecutar acciones según el contexto.
AWS plantea este desafío de forma directa: cuando un agente interactúa con recursos mediante protocolos como MCP, hay que asumir que puede hacer cualquier cosa que sus permisos le permitan, y diseñar controles en consecuencia. También recomienda aplicar mínimo privilegio y restricciones a nivel de recurso. [6]
Esto no significa que haya que inventar un perímetro completamente nuevo para IA. Significa que el perímetro contextual debe absorber una nueva forma de identidad.
La tesis se mantiene: cada nuevo paradigma agrega identidades, permisos y caminos de acceso. La arquitectura debe ser capaz de incorporar esos cambios sin volver a diseñar la seguridad desde cero.
Ahí aparece la idea de arquitectura viva: una arquitectura que evoluciona cuando cambian las fuerzas que la presionan.
Qué significa esto para un arquitecto.
Para un arquitecto, la consecuencia no es solo técnica. Es estratégica.
Si la identidad cruza todas las capas, entonces cada decisión de acceso es también una decisión de arquitectura. Define qué datos se exponen, qué workloads pueden operar, qué automatizaciones pueden ejecutar cambios, qué cuentas pueden interactuar y qué nivel de trazabilidad necesita la organización.
- La pregunta pasa a ser:
¿Qué decisiones de acceso, gobierno y monitoreo necesita esta arquitectura para reducir el riesgo real del negocio?
Esa pregunta eleva la defensa en profundidad desde el plano técnico hacia el plano de arquitectura empresarial. Porque ya no se trata solo de proteger infraestructura. Se trata de proteger capacidades de negocio que dependen de identidades, datos, aplicaciones, integraciones, servicios cloud y automatización.
Una defensa en profundidad moderna debería poder responder preguntas como:
- ¿Qué identidades tienen acceso a activos críticos?
- ¿Qué recursos pueden ser accedidos fuera de los caminos esperados?
- ¿Qué controles limitan el impacto si una identidad es comprometida?
- ¿Qué señales permiten detectar abuso de permisos?
- ¿Qué decisiones están gobernadas a nivel de cuenta, organización y workload?
- ¿Qué tan rápido puede recuperarse la operación si una capa falla (RTO)?
Estas preguntas son mucho más útiles que una lista de herramientas.
Fuentes:
Enjoyed reading this content? Let the author know!
Your likes, comments, shares, and saves help creators reach more builders.

Loading recommendations
Loading article