
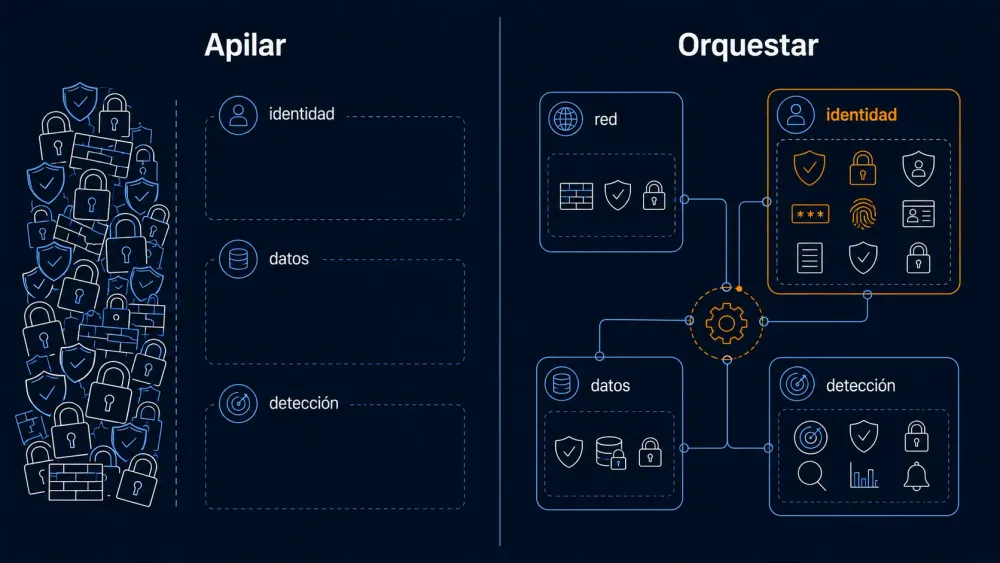
Apilar no es defensa en profundidad
Acumular firewalls, WAF y herramientas sobre el mismo punto crea una falsa sensación de protección. Este artículo muestra cómo diseñar una defensa en profundidad que orquesta capas complementarias —identidad, red, datos y detección— según la exposición y el riesgo reales.
El error más caro en seguridad cloud
Comprar más productos de seguridad y ponerlos uno sobre otro se siente como defensa en profundidad hasta que una credencial robada atraviesa todo el stack sin tocar la red.
La defensa en profundidad es una decisión de arquitectura: entender dónde está la exposición real, qué pasa si una capa falla y dónde conviene invertir el esfuerzo defensivo.
Seguridad por capas vs. defensa en profundidad
La industria usa "seguridad por capas" y "defensa en profundidad" como sinónimos. La diferencia importa:
Seguridad por capas es una táctica: colocar varios controles que atienden un mismo vector. Un WAF que filtra inyecciones SQL y, en el mismo punto de entrada, un servicio que mitiga denegación de servicio. Ambos refuerzan el perímetro.
Defensa en profundidad es la estrategia: orquestar controles técnicos, administrativos y de comportamiento a lo largo de todos los frentes —red, identidad, datos, aplicaciones, endpoints— de modo que, si una capa cede, otra contenga el avance.
La seguridad por capas es una pieza dentro de la defensa en profundidad.
El glosario del NIST define la defensa en profundidad como una estrategia que integra personas, tecnología y operaciones mediante múltiples contramedidas escalonadas. Dentro de esa definición cabe un matiz útil para quien diseña: la táctica de apilar controles sirve cuando se coordina dentro de una estrategia que cubre frentes distintos.
El costo de oportunidad del perímetro

Reforzar repetidamente el mismo punto produce una sensación de seguridad que rara vez se corresponde con la exposición real.
Un WAF adicional o un firewall más no protegen contra una credencial robada que se autentica como usuario legítimo: ese ataque no toca la red. Los controles de perímetro no detectan a un atacante que ya opera dentro con permisos válidos.
El problema de fondo es el costo de oportunidad. El presupuesto, el tiempo de ingeniería y la atención operativa son limitados. Cada control adicional sobre una superficie ya cubierta es esfuerzo que no se invirtió en otra más débil.
Un atacante entra por donde encuentra menos resistencia. Acumular protección en el perímetro mientras la identidad mantiene permisos amplios, credenciales estáticas y falta de monitoreo es concentrar defensa en el lugar equivocado. La superficie cubierta no crece; solo se vuelve más gruesa en un punto.
Dónde concentrar el grosor: identidad primero

El grosor debería seguir al riesgo, no a la costumbre
El modelo clásico se dibuja como anillos concéntricos alrededor del dato, lo que sugiere peso equivalente. En la práctica, tratarlas como iguales es un error de diseño.
Diseñar defensa en profundidad exige responder:
- ¿Cuál es la exposición real de cada superficie?
- ¿Cuál sería el impacto si esa superficie cae?
- ¿Cuánto cuesta reforzarla frente a lo que protege?
La evidencia reciente empuja la discusión hacia identidad y nube. Según el Global Threat Report 2025 de CrowdStrike:
- El 79% de las detecciones de 2024 fueron libres de malware: los atacantes iniciaron sesión con credenciales válidas en lugar de romper defensas técnicas.
- El tiempo de movimiento lateral promedio cayó a 48 minutos (desde 62 el año anterior), con un caso registrado de 51 segundos.
- Las intrusiones en entornos de nube crecieron un 26% interanual.
La lectura arquitectónica es directa: en la nube, identidad y plano de control concentran una parte crítica del riesgo porque determinan quién puede hacer qué sobre la infraestructura.
Una defensa en profundidad coherente con ese dato invierte primero ahí —privilegio mínimo, credenciales temporales, contención del radio de impacto— y después distribuye esfuerzo en las capas restantes. La prioridad es asignar grosor según el riesgo, sin abandonar las demás capas ni acumular esfuerzo donde resulta más cómodo.
Cuatro planos, una estrategia
La diferencia entre apilar y orquestar se ve al mapear frentes a controles concretos. El Security Pillar del AWS Well-Architected Framework lo hace explícito: aplicar seguridad en todas las capas como defensa en profundidad, cubriendo red, datos, aplicaciones e identidad.
Apilar vs. orquestar
| Apilar (antipatrón) | Orquestar (patrón) | |
|---|---|---|
| Frentes cubiertos | Uno (típicamente perímetro) | Múltiples (red, identidad, datos, detección, gobierno) |
| Tipo de controles | Técnicos repetidos | Técnicos + administrativos + comportamiento |
| Qué pasa si una capa falla | Otra capa igual intenta lo mismo | Otra capa distinta contiene el avance |
| Criterio de inversión | Comodidad o inercia | Exposición, impacto y riesgo |
| Ejemplo | WAF + WAF + firewall en el mismo punto | WAF (red) + SCP (gobierno) + GuardDuty (detección) + least privilege (identidad) |
Una arquitectura en AWS que aplica este principio combina controles que operan en planos distintos:
Técnicos, en el perímetro y la red. WAF para el tráfico de aplicación, protección contra denegación de servicio, aislamiento de bases de datos en subredes privadas sin salida a Internet.
Administrativos, a nivel organizacional. Las Service Control Policies (SCPs) de AWS Organizations fijan límites que ninguna cuenta puede exceder, sin importar los permisos internos. Control Tower las orquesta como barreras de protección.
De identidad. Privilegio mínimo, credenciales temporales y revisión periódica de permisos: la superficie que hoy concentra el mayor riesgo.
De comportamiento y detección. GuardDuty identifica anomalías en la actividad de las cuentas. A un atacante que opera como usuario legítimo se lo detecta por comportamiento, no por tráfico.
Estos controles se diseñan para cubrir frentes distintos y complementarse: lo que el control técnico no ve, lo ve el de comportamiento; lo que una identidad comprometida podría alcanzar, lo limita la barrera administrativa. Esa coordinación entre planos —y no la cantidad de herramientas— es lo que constituye la profundidad.
La pregunta que importa
La defensa en profundidad es una disciplina de arquitectura y gobierno que decide dónde concentrar el esfuerzo defensivo según exposición, impacto y riesgo real.
La pregunta que importa: ¿qué superficie queda débil y qué pasa si se vulnera?
Responder eso obliga a mirar la arquitectura completa: identidad, red, datos, aplicaciones, operación, gobierno y monitoreo.
Dos ideas para retener:
- Patrón — defensa en profundidad: orquestar capas complementarias según la exposición de cada superficie.
- Antipatrón — torre de herramientas: apilar productos sobre el mismo punto y confundir cantidad con cobertura.
Fuentes
- National Institute of Standards and Technology (NIST). Glossary: Defense-in-Depth.
- Center for Internet Security (CIS). CIS Critical Security Controls
- CrowdStrike. Global Threat Report 2025.
- Amazon Web Services. AWS Well-Architected Framework — Security Pillar.
- Amazon Web Services. AWS Prescriptive Guidance — Security reference architecture.
Enjoyed reading this content? Let the author know!
Your likes, comments, shares, and saves help creators reach more builders.

Loading recommendations
Loading article